پاسخ کوتاه: سه پورت باز، بقیه بسته
روی یک سرور وب معمولی فقط سه پورت باید از اینترنت باز بماند: ۲۲ برای ورود به سرور، ۸۰ برای صفحات وب و ۴۴۳ برای همان صفحات روی اتصال امن. هر چیز دیگری، از پایگاه داده تا پنل مدیریت و سرویس های کمکی، می تواند بسته باشد. اگر تنها همین یک تصمیم را درست بگیرید، بخش عمدهٔ کار فایروال انجام شده است.
اما پیش از هر قاعده ای، فهرست پورت های باز همان سرور خودتان را ببینید. فهرست هایی که در اینترنت برای «پورت های لازم» می خوانید دربارهٔ یک سرور فرضی حرف می زنند، نه دربارهٔ سرور شما.
فایروال ufw چیست و چه کاری می کند
ufw کوتاه شدهٔ Uncomplicated Firewall است و در اوبونتو لایه ای ساده روی iptables است. iptables قاعده ها را در سطح زنجیره های بسته می نویسد و برای کار روزمره خواندنش سخت است؛ ufw همان کار را با نام سرویس و شمارهٔ پورت انجام می دهد و فایل قاعده ها را در مسیری نگه می دارد که خودش می شناسد.
تفاوت با iptables در همین است: ufw جای iptables را نمی گیرد، روی آن می نشیند. اگر روزی به قاعده ای رسیدید که ufw نمی نویسد، آن را در فایل قاعده های پیش از اجرا می گذارید و ufw همان را هنگام روشن شدن اعمال می کند. برای کسی که سرور وب را تازه راه اندازی کرده، همین لایه کافی است.
پیش نیاز کار یک سرور لینوکسی است که دسترسی ریشه روی آن داشته باشید. ufw روی اوبونتو نصب پیش فرض است و روی دبیان و بیشتر توزیع های خانوادهٔ آن هم در مخزن رسمی هست. توجه کنید که نصب و فعال سازی دو کار جدا است: نصب شده یعنی ابزار روی سرور هست، فعال شده یعنی قاعده ها واقعا اعمال می شوند. نسخه ای که روی سروری که این مقاله با آن نوشته شد نصب است: ufw 0.36.2 روی اوبونتو ۲۴.۰۴.۴ با کرنل ۶.۸. مزایا و معایب اش کوتاه است: خوانا بودن و سادگی، در برابر اینکه برای قاعده های شبکه ای پیچیده باید به iptables برگردید.
روی همان سرور، فرمان وضعیت بدون دسترسی ریشه این پاسخ را می دهد: «You need to be root run this script». این اولین چیزی است که تازه کارها را زمین می زند؛ وضعیت فایروال را نمی شود با کاربر عادی خواند.
روی سرور واقعی چند پورت گوش می دهد؟
قبل از نوشتن هر قاعده، این دو دستور را در ترمینال اجرا کنید. اولی شنونده هایی را نشان می دهد که از بیرون دیده می شوند، دومی تعداد شنونده هایی را که فقط روی خود سرور باز هستند:
ss -tulpn -H | grep -v 127.0.0.1
ss -tln -H | grep 127.0.0.1 | wc -l
نتیجه روی سرور همین سایت: ۳۱ شنوندهٔ TCP. ده تا از آنها فقط روی نشانی 127.0.0.1 گوش می دادند، یعنی حتی با فایروال خاموش هم از اینترنت به آنها نمی رسید. بیست و یک تای دیگر روی همهٔ کارت های شبکه باز بودند و از آن بیست و یک، تنها ۲۲ و ۸۰ و ۴۴۳ برای سایت لازم بود. بقیه سرویس هایی بودند که در طول ماه نصب شده بودند و هیچ کدام برای بازدیدکننده کاری نمی کرد. این فهرست نیمهٔ کار امنیت سرور است؛ نیمهٔ دیگر ورود و فایل های حساس است که در امنیت سرور با دستور و عدد آمده.
همین یک عدد دلیل وجود فایروال است: سرور به مرور پر می شود، ولی قاعده ای که یک سال پیش نوشتید عوض نمی شود. اگر تازه سرور گرفته اید و نمی دانید روی چه چیزی کار می کنید، هاست وب چیست تفاوت هاست اشتراکی و سرور اختصاصی را روشن می کند؛ قاعده های این مقاله برای سروری است که خودتان مدیریتش می کنید.
جدول تصمیم: کدام پورت باز بماند
این جدول را با خروجی سرور خودتان مقایسه کنید. ستون آخر همان چیزی است که باید بنویسید.
| پورت | سرویس | باز بماند؟ | قاعده |
|---|---|---|---|
| 22 | ورود به سرور | بله، بهتر است به نشانی خودتان محدود شود | ufw allow 22/tcp |
| 80 | صفحات وب | بله | ufw allow 80/tcp |
| 443 | وب روی اتصال امن | بله | ufw allow 443/tcp |
| 3306 | پایگاه داده MySQL | نه | بدون قاعده، فقط روی 127.0.0.1 |
| 5432 | پایگاه داده PostgreSQL | نه | بدون قاعده |
| 6379 | حافظهٔ موقت Redis | نه | بدون قاعده |
| 8080 | پنل یا پروکسی داخلی | نه، مگر پشت پروکسی باشد | دسترسی از 127.0.0.1 |
| 21 | انتقال فایل قدیمی | نه | به جایش SFTP روی 22 |
دو نکته دربارهٔ همین جدول. اول اینکه سرویسی که روی 127.0.0.1 گوش می دهد هیچ قاعده ای لازم ندارد؛ بستن چیزی که از بیرون دیده نمی شود فقط فهرست قاعده ها را شلوغ می کند. دوم اینکه اجازهٔ ورود به سرور را اگر می توانید به یک نشانی ثابت محدود کنید، بهتر از باز گذاشتن آن برای همهٔ اینترنت است.
کوتاه ترین مسیر: پنج گام تا فایروال فعال
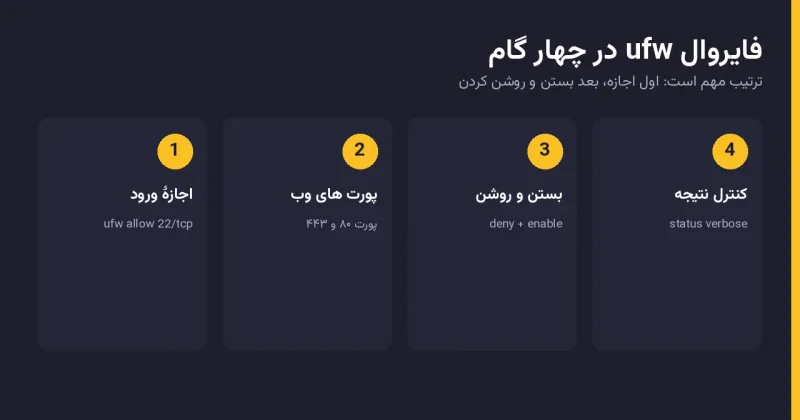
ترتیب گام ها از خود گام ها مهم تر است. اگر پیش از دادن اجازهٔ ورود، فایروال را روشن کنید، همان لحظه از سرور بیرون می مانید و راه برگشت فقط از کنسول ارائه دهنده است.
گام یک، اجازه ورود به سرور است و گام دو، مجاز کردن پورت های وب. هر دو را با هم انجام دهید؛ دستور های زیر را در ترمینال اجرا کنید:
ufw allow 22/tcp
ufw allow 80/tcp
ufw allow 443/tcp
اگر پورت ورود را عوض کرده اید، شمارهٔ خودتان را بگذارید. بعد از این سه خط، گام سوم سیاست پیش فرض است: هر اتصال ورودی که قاعده ندارد بسته باشد و خروجی سرور آزاد بماند. دستور های زیر همین کار را می کنند و بعد فایروال را روشن می کنند:
ufw default deny incoming
ufw default allow outgoing
ufw enable
فعال سازی از شما تأیید می خواهد، چون ممکن است اتصال فعلی قطع شود. چون قاعدهٔ ۲۲ را از قبل نوشته اید، ادامه بدهید. گام پنجم بررسی وضعیت است که در بخش بعدی می آید.
بررسی وضعیت و اثبات از بیرون
برای بررسی وضعیت سه دستور کافی است: یکی خلاصه، یکی شماره دار برای وقتی می خواهید قاعده ای را حذف کنید، و یکی برای حذف:
ufw status verbose
ufw status numbered
ufw delete 3
خروجی خلاصه سه چیز را می گوید: روشن است یا خاموش، سیاست پیش فرض ورودی و خروجی چیست، و چه قاعده هایی نوشته شده. حالت شماره دار فقط برای حذف به کار می آید؛ شماره ها با هر تغییر جابه جا می شوند، پس پیش از حذف یک بار دیگر فهرست را بخوانید.
اما وضعیت داخل سرور ثابت نمی کند از اینترنت چه چیزی دیده می شود. برای این کار باید از بیرون آزمود و سه حالت ممکن است: باز، بستهٔ ردشده، و فیلترشده. کد زیر را در فایلی بریزید و اجرا کنید؛ شماره ای که برمی گردد معنی روشنی دارد:
python3 - <<'EOF'
import socket
s = socket.socket()
s.settimeout(4)
print(s.connect_ex(("example.com", 22)))
EOF
صفر یعنی باز، ۱۱۱ یعنی بسته و ردشده، و ۱۱ یعنی پاسخی نیامد و در راه فیلتر شده. همین آزمون را روی دامنهٔ همین سایت اجرا کردیم و نتیجه اش روشن بود: پورت ۲۲ و ۳۳۰۶ و ۲۱ و ۸۴۴۳ هر چهارتا پس از چهار ثانیه فیلترشده برگشتند، پورت ۸۰ در هشت صدم ثانیه باز بود، ۴۴۳ در نه صدم ثانیه، و ۸۰۸۰ در نه صدم ثانیه بستهٔ ردشده.
تفاوت میان دو حالت آخر مهم است. رد شدن سریع یعنی بسته به سرور رسیده و کسی پشت آن پورت گوش نمی داده؛ فیلترشدن با تأخیر یعنی بسته در جایی پیش از سرور دور ریخته شده. وقتی یک قاعده را تازه نوشته اید و نمی دانید اثر کرده یا نه، همین دو عدد به شما می گوید مشکل از فایروال خودتان است یا از لایه ای بالاتر.
یک نکتهٔ کوچک که خیلی ها را سردرگم می کند: پورت ۴۴۳ زبان امنیتی جدا دارد. اگر با ابزاری ساده سراغش بروید، ممکن است پاسخ خطا ببینید؛ این نشانهٔ باز نبودن نیست، نشانهٔ حرف زدن با زبان اشتباه است. تفاوت این خطا با خطای واقعی گواهی را باید جدا دید؛ اگر مرورگر روی همین پورت هشدار گواهی نشان می دهد، رفع خطای گواهی امنیتی علت هر کدام را جدا توضیح می دهد.
تله ای که دسترسی سرور را قطع می کند
شایع ترین حادثهٔ فایروال، بستن در از بیرون است. سه چیز این خطر را کم می کند. اول، قاعدهٔ ورود را پیش از روشن کردن بنویسید و بعد روشن کنید. دوم، پیش از بستن پنجرهٔ اتصال، در یک پنجرهٔ دوم همان ورود را آزمایش کنید. سوم، برای پورت ورود از قاعده ای استفاده کنید که اتصال های پشت سر هم را محدود می کند؛ این قاعده اتصال یک نشانی را پس از چند تلاش پیاپی در بازهٔ کوتاه قطع می کند و جلوی حدس رمز را می گیرد.
اگر باز هم بیرون ماندید، راه برگشت تغییر فایروال از کنسول ارائه دهندهٔ سرور است، نه از خود سرور. این گزینه را پیش از شروع پیدا کنید؛ بعد از قطع شدن دسترسی، جست وجویش سخت تر می شود.
فعال بودن با روشن بودن فرق دارد
این مورد را روی سرور همین سایت اندازه گرفتیم و نتیجه اش تلهٔ خوبی است. فایل تنظیمات فایروال می گفت روشن شدن در بوت بله، و پرسش از سامانه هم می گفت فعال است؛ اما پرسش از وضعیت لحظه ای گفت خاموش. یعنی تنظیمات درست بود و خود فایروال در آن لحظه چیزی را فیلتر نمی کرد.
پس دو پرسش جدا لازم است: یکی اینکه فایروال در بوت روشن می شود یا نه، دیگری اینکه همین حالا روشن است یا نه. فقط دومی به شما می گوید الان محافظی وجود دارد. فایل قاعده ها روی همان سرور چهار کیلوبایت بود و فقط با دسترسی ریشه خوانده می شد؛ یعنی قاعده ها نوشته شده بودند، ولی سرویس خاموش بود.
داکر و پورت هایی که از فایروال رد می شوند
یک استثنا وجود دارد که بهتر است بدانید، هرچند آن را روی سرور خودمان آزمون نکردیم و فقط رفتار مستند ابزار را می گوییم: وقتی یک برنامهٔ داکر پورتی را منتشر می کند، خودش قاعده های جداگانه می نویسد و آن پورت می تواند از فهرست فایروال رد شود. راه ساده و مطمئن این است که پورت را فقط روی 127.0.0.1 منتشر کنید و ترافیک را از پروکسی وب سرور عبور بدهید. این طور حتی اگر فایروال دور زده شود، سرویس از اینترنت در دسترس نیست.
روی هاست اشتراکی چه کنیم
روی هاست اشتراکی دسترسی ریشه ندارید، پس ufw در دسترس شما نیست و این مقاله هم آنجا به کار نمی آید. کاری که در دست شماست سه چیز است: سرویس های اضافی را از پنل ببندید، نسخهٔ وردپرس و افزونه ها را به روز نگه دارید، و به جای انتقال فایل با روش قدیمی از همان دسترسی امن روی پورت ۲۲ استفاده کنید. اگر مطمئن نیستید چه چیزی روی هاست باز است، از پشتیبانی بخواهید فهرست پورت های باز را بدهد؛ این پرسش، پرسش درستی است. راهنمای امنیت وردپرس همین کارها را با ترتیب و آزمون نوشته است و برای سایت روی هاست اشتراکی از این مقاله کاربردی تر است.
قاعده های روزمره: پروفایل، IPv6، بازنشانی
سه چیز کوچک که هر چند ماه لازم می شود. اول پروفایل برنامه ها: فایروال فهرستی از برنامه های شناخته شده دارد و می توانید به جای شمارهٔ پورت، نام برنامه را اجازه بدهید؛ برای وب سرور های معمول این کوتاه تر است. دوم IPv6: اگر سرور شما نشانی نسخهٔ شش دارد، قاعده ها باید هر دو نسخه را بگیرند؛ فایروال این کار را انجام می دهد، ولی ارزش دارد یک بار ببینید تنظیماتش روشن است. سوم بازنشانی: دستوری که همهٔ قاعده ها را پاک می کند هم وجود دارد و ابزار خطرناکی است اگر اشتباهی روی سرور فعال اجرا شود؛ پیش از آن، فهرست قاعده ها را جایی ذخیره کنید.
مسدود کردن یک نشانی هم دو خط است و بیشتر برای وقتی به کار می آید که یک نشانی پیاپی درخواست می فرستد. و حذف قانون هم با همان حالت شماره دار انجام می شود که پیش تر دیدیم. نکتهٔ مهم این است که بستن یک نشانی می تواند دسترسی خودتان را هم قطع کند اگر پشت همان نشانی باشید. اگر بعد از بستن، مرورگر خطای ۴۰۳ نشان داد، همان قاعدهٔ فایروال است؛ فرق آن با خرابی سرور را در خطای 403 نوشته ایم.
جمع بندی
فایروال برای یک سرور وب سه تصمیم است: کدام سه پورت باز بمانند، بقیه چه شوند، و چگونه مطمئن شویم همان چیزی است که فکر می کنیم. فهرست پورت ها را از خود سرور بگیرید، قاعدهٔ ورود را پیش از روشن کردن بنویسید، و بعد از هر تغییر از بیرون بیازمایید. اگر سرور پرترافیک دارید و نمی خواهید این کارها را خودتان انجام بدهید، پشتیبانی و نگهداری سایت همین بررسی ها را دوره ای انجام می دهد.
و یک کار که امروز انجام می شود: همان دو دستور فهرست شنونده ها را بزنید و ببینید چند پورت روی همهٔ کارت ها باز است. اگر بیشتر از سه بود، حالا می دانید چرا به فایروال نیاز دارید. برای اینکه بعد از هر تغییر بدانید سایت واقعا سالم است، پایش سرور با خروجی واقعی همان اندازه گیری را از سمت دیگر نشان می دهد.
ارسال نظر جدید